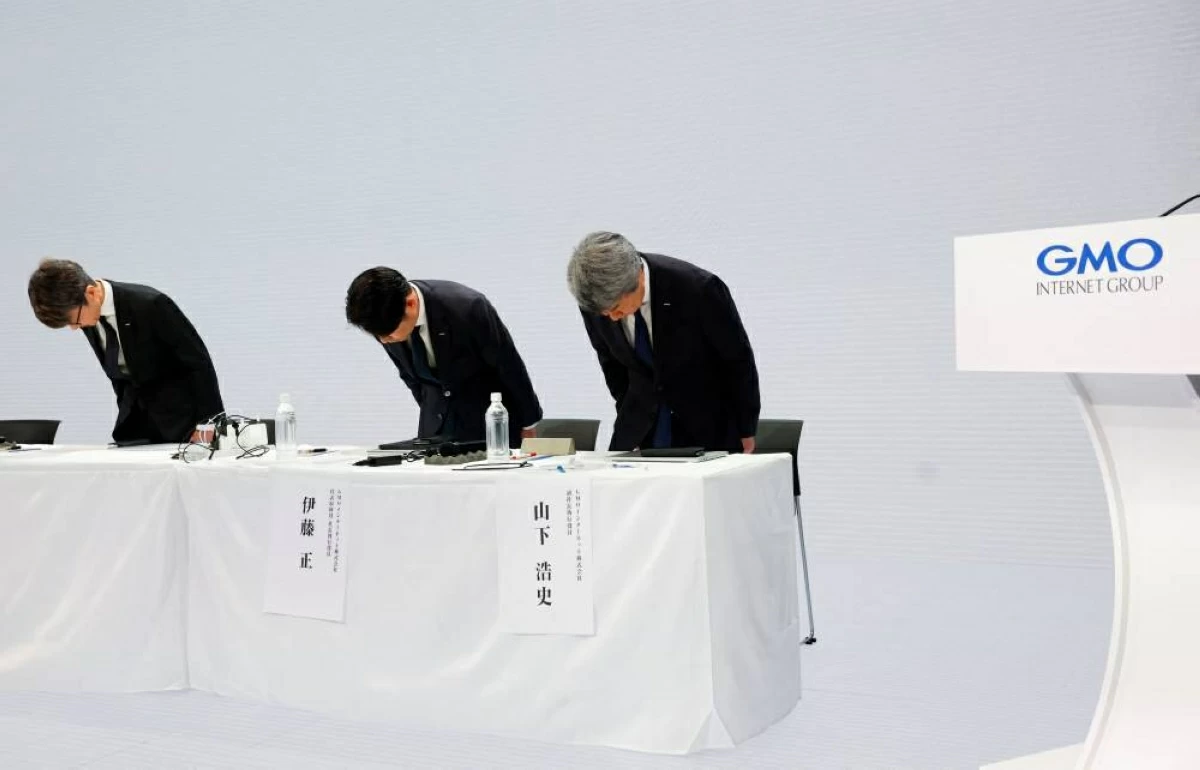


قدمت قيادة مجموعة «جي إم أو إنترنت» GMO اعتذاراً، عن عدم استجابتها بالشكل الملائم لتحذيرات تتعلق بالأمن السيبراني كانت قد تلقتها من إحدى الشركات التابعة لها في عام 2024. كما أرجعت الشركة ظهور ثغرات أمنية جديدة إلى تقنيات الذكاء الاصطناعي. جاء ذلك خلال أول إحاطة علنية للشركة منذ تورطها في فضيحة متفاقمة تتعلق باختراق ضخم للبيانات، تم الكشف عنه الشهر الماضي.
وقال ماساتوشي كوماغاي، الرئيس التنفيذي للمجموعة، في مؤتمر صحفي: «صحيح أننا تلقينا سابقاً تقارير من خبراء في شركة (GMO Cybersecurity by Ierae) -وهي إحدى شركاتنا التابعة- تشير إلى وجود مشكلات في نظامنا»، واصفاً استجابة الشركة بأنها كانت تفتقر إلى الشمولية والسرعة المطلوبتين.
وكإجراء عقابي على ضعف استجابة الشركة، تقرر خفض رواتب أربعة من كبار المسؤولين التنفيذيين -بمن فيهم كوماغاي- بنسب تتراوح بين 20% و30% على مدى الأشهر الثلاثة المقبلة.
وكشفت «جي إم أو» لأول مرة أن اختراق خدمة «Onamae.com» للحوسبة السحابية قد وقع في 5 أغسطس، حين تمكن القراصنة من التسلل إلى خادم افتراضي خاص (VPS) لأحد العملاء عبر خاصية «سطح المكتب البعيد».
وفي 17 أغسطس، استولى المهاجمون على حساب أحد المسؤولين (مدير النظام)، مما منحهم حق الوصول إلى خادم الإدارة الخاص بالشركة. وفي الفترة ما بين 20 سبتمبر و14 أكتوبر، انتشرت برمجيات خبيثة عبر خوادم العملاء، ولم تكتشف «جي إم أو» الأمر إلا بعد تلقيها استفساراً من أحد العملاء في 20 أكتوبر.
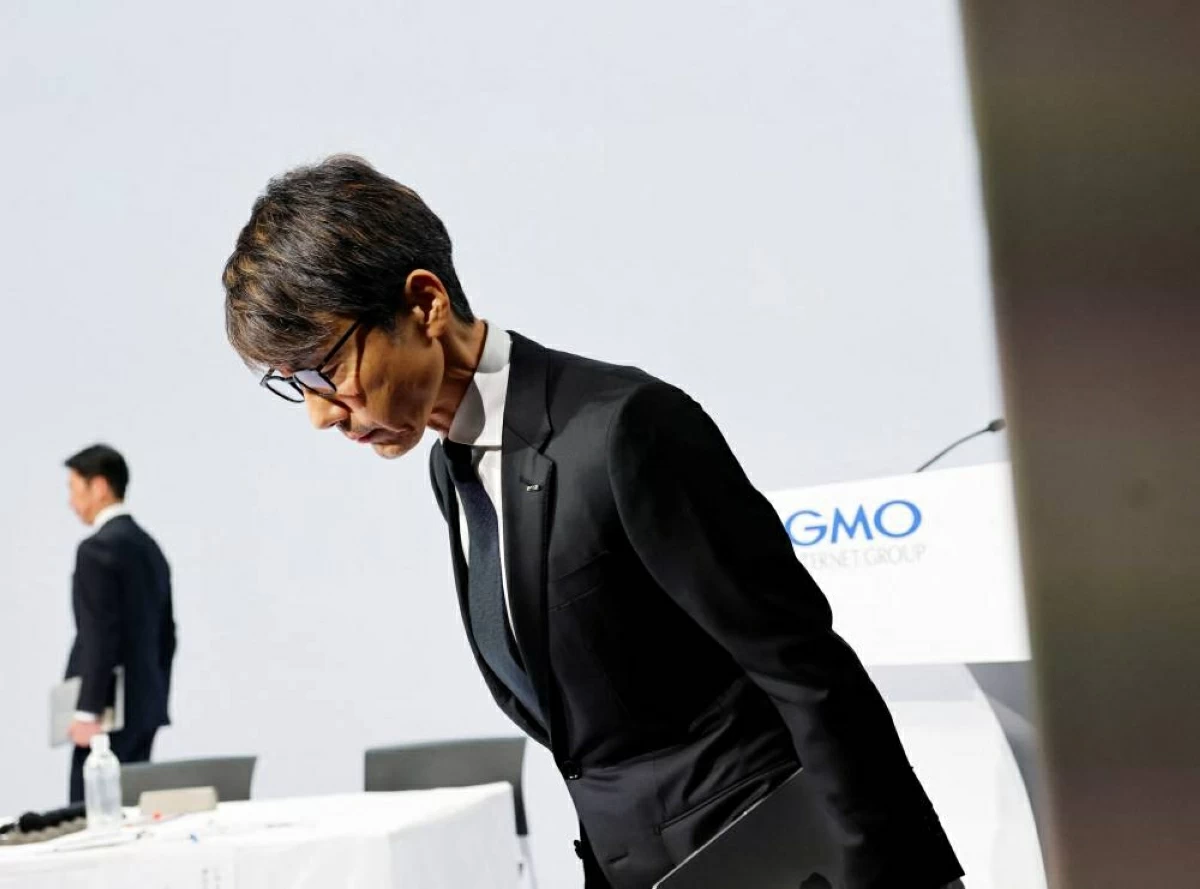
ماساتوشي كوماغاي
وفي لحظة تأثر بدت فيها الدموع في عينيه، أشار كوماغاي -الذي يعمل في قطاع الإنترنت منذ 31 عاماً- إلى أن الانتشار الأخير لتقنيات الذكاء الاصطناعي كان سبباً في الزيادة الملحوظة في الهجمات السيبرانية التي ظهرت في الأسابيع الأخيرة، بما في ذلك الهجوم الذي تعرضت له «جي إم أو».
وقال كوماغاي: «في السابق، كانت الهجمات السيبرانية أشبه بمسدس، أما الآن فقد أصبحت بمثابة رشاش آلي».
وكانت شركة «GMO Cybersecurity by Ierae» قد ذكرت الشهر الماضي أن أداة ذكاء اصطناعي طُوِّرت في الصين وتُدعى «Artex» -والتي تُستخدم لاختبار الثغرات الأمنية عبر محاكاة الهجمات السيبرانية- قد استُخدمت في عدة هجمات استهدفت قطاعات صناعية في اليابان. كما استُخدمت الأداة ذاتها في حملات استهدفت مؤسسات مالية في كوريا الجنوبية، يُرجح أنها انطلقت من الصين. سلط كوماغاي الضوء على استخدام أداة «أرتكس» (Artex)، مشيراً إلى أنها جعلت ارتكاب الجرائم الإلكترونية أمراً أكثر سهولة ومتاحاً لعدد أكبر من الأشخاص.
وقال: «ما كان في الأصل أداة مخصصة لأغراض مشروعة وسلمية، جرى تعديله ليُستخدم في أغراض خبيثة. واليوم، حتى مع امتلاك مستوى متواضع من المعرفة التقنية، يمكن لأي شخص — ربما حتى طالب في المرحلة الإعدادية أو الثانوية — استخدام هذه الأدوات ليصبح مخترقاً أو مجرماً إلكترونياً».
ضغوط وانتقادات
وتواجه شركة «جي إم أو» ضغوطاً وانتقادات حادة منذ 21 أكتوبر، حين كشفت عن تعرض خدمتها «أونامي دوت كوم» للاختراق، مما أثر على أكثر من 26 ألف خادم، بما في ذلك حسابات كانت تُستخدم في تداول العملات الأجنبية.
وفي يوم الجمعة، كشفت الشركة أيضاً عن نتائج تحقيق منفصل أجرته وحدة «جي إم أو للأمن السيبراني بواسطة إيراي» حول خدمة «جي إم أو تراست لوغين»، وهي شركة تابعة أخرى. وأظهر التقرير أن بيانات تخص قرابة 2500 شركة وأكثر من 45 ألف فرد قد تعرضت لوصول غير مصرح به في الفترة ما بين نوفمبر 2017 وسبتمبر من هذا العام، وهو الوقت الذي تم فيه اكتشاف الاختراق وتقييد الوصول من قبل الشركة.
وتفاقم الوضع في الأيام التي تلت الكشف عن اختراق «أونامي دوت كوم»، وبلغ ذروته عندما طالب منفذ الهجوم الإلكتروني بفدية قدرها مليون دولار، مهدداً بنشر البيانات المسروقة في حال تجاهل مطالبه. وقد تعهدت «جي إم أو» بعدم الرضوخ لمطالب المهاجمين، وفي 27 أكتوبر، نُشرت معلومات شخصية لأحد الضحايا المزعومين على الموقع الإلكتروني الخاص بالمخترقين.
وفي اليوم التالي، أعلنت «جي إم أو» عن إغلاق الموقع الإلكتروني للمخترقين، كما رصدت مكافأة قدرها مليون دولار لمن يقدم معلومات تساعد في تحديد هوية الجناة أو تؤدي إلى القبض عليهم. وبحلول يوم الاثنين، كانت الشركة قد تلقت نحو 700 بلاغ أو معلومة.
ورفض كوماغاي ومسؤولون آخرون في الشركة، يوم الاثنين، الخوض في هوية الجهة المسؤولة عن الاختراق، معللين ذلك بالرغبة في عدم التأثير على التحقيقات التي تجريها السلطات حول الهجوم الإلكتروني.
ومع ذلك، أشارت تقارير إعلامية إلى أن مجموعة من المخترقين مرتبطة بكوريا الشمالية هي المسؤولة على الأرجح عن هذا الهجوم. أفادت وكالة «كيودو» للأنباء، بالتعاون مع خبراء في الأمن السيبراني، بأن خمسة عناوين بروتوكول إنترنت (IP) استُخدمت للوصول إلى موقع إلكتروني -أُغلق الآن- كان قد أعلن مسؤوليته عن الهجوم، تطابقت مع عناوين سبق أن استخدمتها مجموعة قرصنة كورية شمالية.
اتهامات لكوريا الشمالية
وذكر مكتب التحقيقات الفيدرالي يوم السبت أن كوريا الشمالية تقف على الأرجح أيضاً وراء سرقة أصول رقمية بقيمة 6 مليارات دولار من منصة «بينانس» لتداول العملات المشفرة، والتي وقعت الأسبوع الماضي.
وفي منشور على منصة «إكس» يوم الاثنين، أشار كوماغاي إلى أن دوافع القراصنة كانت على الأرجح مالية، كما سعوا إلى الإضرار بسمعة قدرات الدفاع السيبراني في اليابان.
وكتب كوماغاي: «يمكننا استنتاج وجود نية لتقويض الثقة الدولية في إطار الدفاع السيبراني الياباني من خلال استهداف شركتنا. لقد رصدنا أنشطة تتعلق بـ ’الحرب الإدراكية‘ عبر استخدام حسابات تنتحل صفة جهات أخرى على منصة ’إكس‘ وغيرها، ونقوم حالياً بتحليل التفاصيل بدقة».
وكان كوماغاي قد صرح يوم الخميس بأن فريق الأمن السيبراني في شركة «جي إم أو» عثر على معلومات بالغة الأهمية قد تساعد في تحديد هوية الجناة، مشيراً إلى أنه تم تسليم هذه المعلومات إلى الشرطة.
وكتب في منشور على منصة «إكس» في اليوم نفسه: «بهدف ضمان سرعة القبض «على الجناة» أو إصدار مذكرة ملاحقة دولية، فقد قدمنا المعلومات إلى الشرطة وجهات أخرى معنية».
وإلى جانب كوريا الشمالية، ارتبطت الزيادة الأخيرة في الهجمات السيبرانية التي استهدفت طيفاً واسعاً من الشركات اليابانية بجهات خارجية أخرى.
وعقب اجتماع وزاري عاجل عُقد في 26 أكتوبر لمناقشة وضع الأمن السيبراني، أعلنت الوزيرة سانايه تاكايتشي أنه سيتم الكشف عن حزمة من التدابير الطارئة هذا الأسبوع.